Vlády v Evropě, včetně té české, i v dalších částech světa vypínají své webové stránky kvůli nově odhaleným bezpečnostním chybám v PHP. Vývojáři jazyka PHP o bezpečnostních nedostatcích informovali v úterý. Hackeři už se je snaží zneužít.
Kritický problém zabezpečení, který může útočníkům umožnit provádět příkazy na jakémkoli webovém serveru se systémem PHP, vedl k tomu, že řada webů, včetně některých vládních, zastavila provoz, než aplikuje opravu, kterou vývojáři PHP zveřejnili jako aktualizaci zabezpečení.
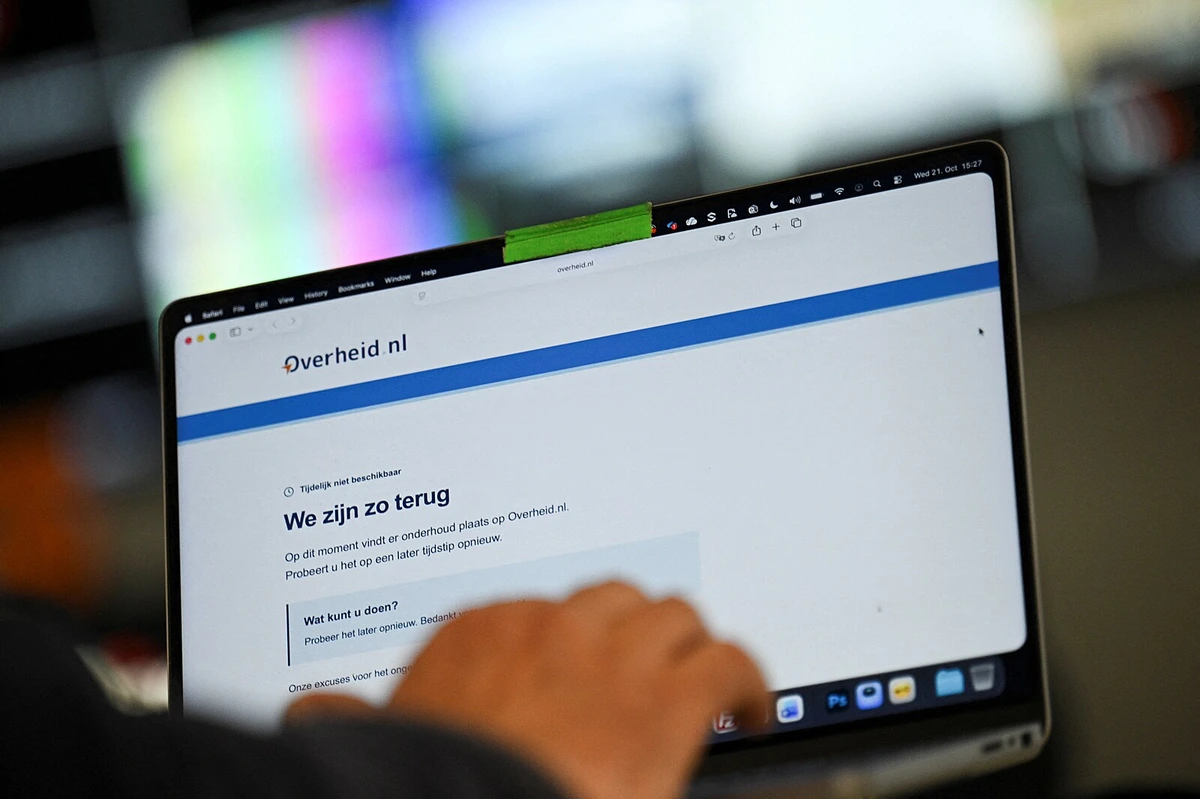
V Česku odstavil své webové stránky například Úřad vlády. Své rozhodnutí odůvodnil zajištěním bezpečného provozu webu.
Stránky úřadu vlády odstavené kvůli chybě PHP
„Úřad vlády České republiky dočasně odstavil své webové stránky v souvislosti s upozorněním Národního úřadu pro kybernetickou a informační bezpečnost (NÚKIB) na kritické zranitelnosti v PHP. Preventivní odstávka začala ve středu 21. října 2026 od 19.00 a umožní provedení nezbytných bezpečnostních oprav,“ informoval odbor komunikace.
Část webu odstavilo také Letiště Václava Havla Praha, které napsalo: „Rádi bychom vás informovali, že služba FlightConnections je v současné době dočasně mimo provoz z důvodu nedávno odhalené kritické bezpečnostní chyby v PHP, známé jako PHP2Shell.“
Odstavená část stránek pražského letiště
„Pro dvě kritické zranitelnosti označované jako php2shell už byly zveřejněny bezpečnostní opravy a veřejně jsou dostupné také informace umožňující jejich zneužití,“ uvedl NÚKIB. Opravené verze jsou PHP 8.2.35, 8.3.36, 8.4.27 a 8.5.12. „Doporučení je aktualizovat okamžitě. Za potenciální indikátory kompromitace lze považovat například neobvyklé procesy spouštěné službami PHP, které mohou naznačovat pokus o zneužití zranitelnosti,“ dodal NÚKIB.
PHP (PHP Hypertext Preprocessor) je široce používaný skriptovací jazyk určený pro vývoj webových stránek. Běží na webovém serveru, aby generoval dynamický obsah stránek, komunikoval s databázemi a připravil výstup HTML do prohlížeče uživatele. PHP se používá i v řadě dalších produktů.
Jazyk PHP využívá mimo jiné populární nástroj pro tvorbu webových stránek WordPress. Odborníci podle agentury DPA odhadují, že WordPress po celém světě pohání 400 až 500 milionů webových stránek.
„Bezpečnostní chyba by mohla útočníkovi umožnit vyvolat v PHP stav „out-of-memory (OOM)“. Za určitých podmínek by toto poškození mohlo být zneužito k neautorizovanému vzdálenému spuštění kódu,“ varuje britské Národní centrum pro kybernetickou bezpečnost (NCSC).
The NCSC has issued an update to the PHP alert reflecting the release of mitigations.
We encourage UK organisations to take immediate action.
For more information on the issue as well as our guidance, head to⬇️
https://t.co/l6TDtVurJN https://t.co/yuApSzlwSH
Před chybou varují bezpečnostní orgány řady zemí, přičemž se objevují zprávy, že hackeři se už snaží tyto chyby využít k útokům na webové stránky.
Běžný uživatel není přímo tímto softwarovým problémem zasažen, ale může být postižen útočníky napadenou stránkou. I proto provozovatelé řadu webů vypnuli, než si budou jisti, že se jim podařilo stránky patřičně zabezpečit.
„Pokud není možné provést okamžitou nápravu, měly by organizace zvážit odpojení systému od sítě, dokud nebude možné riziko plně eliminovat,“ uvedlo NCSC ve svém sdělení. K preventivnímu odstavení internetových stránek již dříve přikročily například vládní úřady v Německu, Francii, Nizozemsku a Finsku.
Podobné varování vydal podle BBC také japonský národní úřad pro kybernetickou bezpečnost a představitelé EU v oblasti kybernetické bezpečnosti.
Dane Knecht, technický ředitel společnosti Cloudflare zabývající se internetovou infrastrukturou, uvedl, že „pozoruje první útoky a aktualizuje opatření k jejich zmírnění, jakmile se objeví nové vektory“.
PHP sites behind Cloudflare already have an initial set of WAF rules deployed for the known exploit vectors in these vulnerabilities. The rules are available to all customers, including free.
We are seeing early attacks emerging and are updating mitigations as new vectors show https://t.co/wMz9tDTWwH