«Dipendiamo dalle connessioni, che sono il vero asset delle aziende e non sono visibili agli occhi. Ora stanzieremo ancora più risorse di prima». Giuseppe Spadaro è direttore generale del Gruppo Radenza: con sede a Modica (Ragusa), è uno dei principali master franchising di Coop nella grande distribuzione organizzata in Sicilia. E ieri quattro dei 300 supermercati della sua rete sono stati violati dagli hacker.
Direttore, come vi siete accorti della breccia?
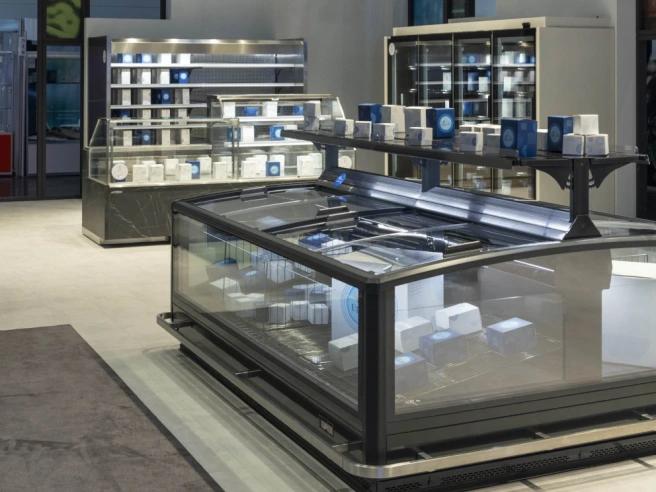
«Alle 4 del mattino quattro nostri supermercati nelle province di Catania e Palermo hanno subito un’intrusione informatica al sistema di controllo e telegestione. Alcuni apparati sono stati manomessi: è stato avviato lo sbrinamento nei banchi a freddo, innalzando la temperatura programmata di -20 gradi».
Avete quantificato i danni?
«Non ancora, per fortuna parliamo solo di prodotti surgelati. Ma sono diversi chili di referenze e stimiamo i danni in diverse migliaia di euro. Abbiamo dovuto buttare via tutto, i banchi sono vuoti. Oggi aspettiamo i fornitori per ripristinare l’intero stock».
Quando vi siete accorti dell’intrusione, come avete reagito?
«Siamo riusciti a individuare i dispositivi compromessi e li abbiamo disattivati. I nostri sistemi hanno provveduto a circoscrivere il problema e a evitare che ripetessero l’intrusione. Abbiamo avviato le procedure con l’Agenzia per la cybersicurezza nazionale attivando il protocollo specifico per questo fenomeno. Gli hacker hanno trovato alcuni nostri dispositivi vulnerabili e stiamo ancora cercando di capire perché non erano sicuri, forse per un difetto di cui non eravamo a conoscenza. Tutti i nostri punti vendita, come nella grande distribuzione moderna, hanno sistemi centralizzati di controlli e monitoraggio. E tramite questi i pirati informatici hanno avuto la possibilità di entrare e manomettere la temperatura».
Ora cosa farete?
«Avevamo già avviato il processo di riorganizzazione della cybersicurezza. Da questo punto di vista stiamo analizzando in profondità quali siano le nostre eventuali falle e ci stiamo facendo aiutare da società specializzate in cybersicurezza. È un fatto di prevenzione, come nel mondo fisico. A essere sincero, non pensavamo di essere oggetto di un attacco informatico come supermercati. Questo però dimostra quanto qualsiasi dispositivo connesso alla rete possa essere oggetto di intrusione. Quindi investiremo di più: è essenziale. Con attacchi sempre più sofisticati, l’allerta diventa massima».
Lezione imparata?
«Massima attenzione su ciò che non siamo abituati a vedere con gli occhi: dipendiamo dalle interconnessioni e quello è oggi un vero asset per le aziende».